
Estimated reading time: 6 minutes
„NISG 2026 für KMU: Wer betroffen ist, welche Fristen gelten und was die Geschäftsführung jetzt umsetzen muss.“ – Net Professionals
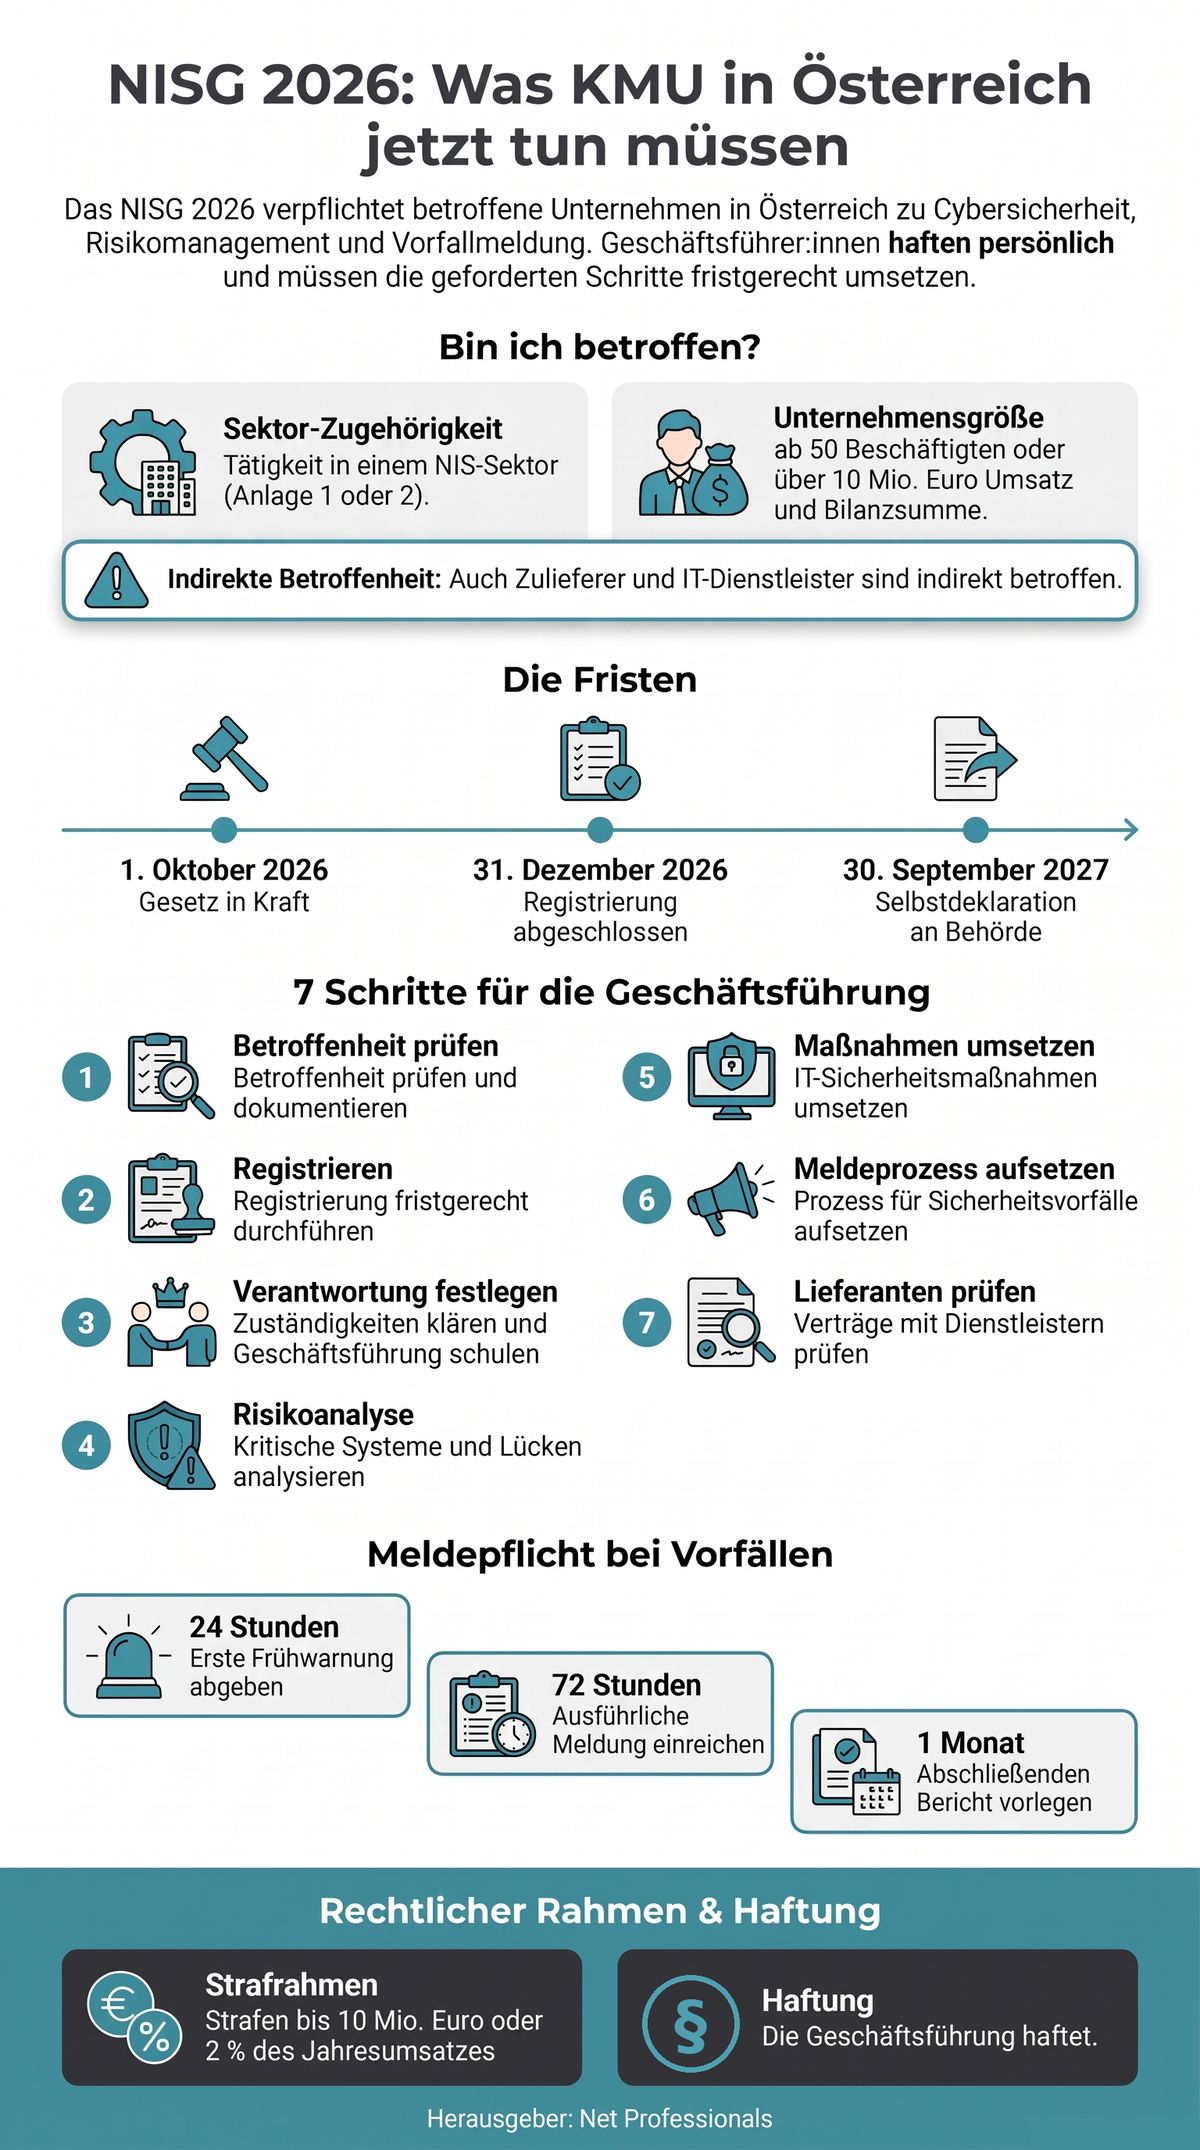
Kurz gesagt: Das Netz- und Informationssystemsicherheitsgesetz 2026 (NISG 2026) gilt seit 1. Oktober 2026 und setzt die EU-Richtlinie NIS2 in Österreich um. Betroffen sind mittlere und große Unternehmen in bestimmten Sektoren, insgesamt mehrere tausend Betriebe. Sie müssen sich bis Ende 2026 registrieren, Risikomanagement nachweisen und Sicherheitsvorfälle melden. Verantwortlich ist die Geschäftsführung.
Was ist das NISG 2026?
Das NISG 2026 ersetzt das bisherige NISG 2018. Bisher galten die Regeln für rund 100 Unternehmen, vor allem kritische Infrastruktur. Jetzt sind es mehrere tausend. Außerdem gilt das Gesetz für das gesamte Unternehmen und nicht mehr nur für einzelne Dienste.
Das Gesetz schreibt keine konkreten Produkte vor. Verlangt sind Maßnahmen, die zum Risiko und zur Unternehmensgröße passen und dem Stand der Technik entsprechen.
Ist mein Unternehmen betroffen?
Zwei Bedingungen müssen zusammen erfüllt sein:
- Sektor: Ihr Unternehmen ist in einem der Sektoren aus Anlage 1 oder 2 des NISG 2026 tätig. Dazu zählen etwa Energie, Gesundheit, Transport, digitale Infrastruktur, Lebensmittel, Abfallwirtschaft, Chemie und Teile des verarbeitenden Gewerbes.
- Größe: Sie sind mindestens ein mittleres Unternehmen. Das heißt ab 50 Beschäftigten oder mehr als 10 Mio. Euro Jahresumsatz bei mehr als 10 Mio. Euro Bilanzsumme. Verbundene Unternehmen werden mitgerechnet.
Einige besonders kritische Bereiche sind unabhängig von der Größe erfasst. Ob Sie darunter fallen, zeigt der Online-Ratgeber der WKO.
Wichtig für kleinere KMU: Auch wer nicht direkt betroffen ist, kann indirekt betroffen sein. Betroffene Unternehmen müssen ihre Lieferkette absichern. Sie geben die Anforderungen deshalb per Vertrag an Lieferanten und IT-Dienstleister weiter. Rechnen Sie also mit Fragen zu Backup, Zugriffsschutz und Notfallplänen, auch wenn Sie selbst nur 15 Mitarbeitende haben.
Welche Fristen gelten?
| Datum | Was passiert |
|---|---|
| 1. Oktober 2026 | NISG 2026 in Kraft. Risikomanagement und Meldepflichten gelten ab sofort. |
| 31. Dezember 2026 | Registrierung bei der Cybersicherheitsbehörde abgeschlossen |
| 30. September 2027 | Selbstdeklaration der umgesetzten Risikomaßnahmen an die Behörde |
Was die Geschäftsführung jetzt tun muss
Das NISG 2026 richtet sich ausdrücklich an die Leitungsorgane. Geschäftsführer:innen müssen die Maßnahmen sicherstellen und überwachen. Die Umsetzung komplett an die IT abzugeben, reicht nicht. Diese sieben Schritte sind die Basis:
- Betroffenheit prüfen und dokumentieren. Auch ein „nicht betroffen“ sollten Sie begründen können.
- Registrieren. Bis 31. Dezember 2026 bei der Cybersicherheitsbehörde.
- Verantwortung festlegen. Wer ist intern zuständig, wer extern? Die Geschäftsführung lässt sich schulen.
- Risikoanalyse machen. Welche Systeme sind kritisch, wo liegen die größten Lücken?
- Maßnahmen umsetzen. Zuerst die Grundlagen: Multi-Faktor-Authentifizierung, getestete Backups, Patch-Management, IT-Überwachung und ein Notfallplan.
- Meldeprozess aufsetzen. Erhebliche Vorfälle sind gestaffelt zu melden: Frühwarnung innerhalb von 24 Stunden, Meldung innerhalb von 72 Stunden, Abschlussbericht nach einem Monat.
- Lieferanten prüfen. Welche Dienstleister haben Zugriff auf Ihre Systeme? Welche Sicherheitszusagen gibt es schriftlich?
Welche Strafen drohen?
Wesentliche Einrichtungen riskieren Geldbußen bis 10 Mio. Euro oder 2 % des weltweiten Jahresumsatzes. Für wichtige Einrichtungen liegt die Grenze bei 7 Mio. Euro oder 1,4 %. Es gilt jeweils der höhere Wert. Zusätzlich kann die Geschäftsführung persönlich haften.
Hilft eine ISO-27001-Zertifizierung?
Ja. Wer ein Informationssicherheits-Managementsystem (ISMS) nach ISO/IEC 27001 betreibt, deckt einen großen Teil der NISG-Anforderungen bereits ab. Das Gesetz erkennt einschlägige Zertifikate an, was Doppelarbeit spart. Für kleinere Unternehmen ist eine Vollzertifizierung oft zu aufwändig. Dann sind klare IT-Sicherheitsrichtlinien und dokumentierte Maßnahmen der realistische erste Schritt.
Key Findings
| Aspekt | Details |
|---|---|
| Geltung | Seit 1. Oktober 2026, ersetzt das NISG 2018 |
| Betroffen | Mittlere und große Unternehmen in NIS-Sektoren, mehrere tausend Betriebe |
| Größenschwelle | Ab 50 Beschäftigten oder über 10 Mio. Euro Umsatz und Bilanzsumme |
| Indirekt betroffen | Zulieferer und IT-Dienstleister über Verträge |
| Registrierung | Bis 31. Dezember 2026 |
| Meldepflicht | 24 Stunden, 72 Stunden, 1 Monat |
| Verantwortung | Geschäftsführung, inklusive persönlicher Haftung |
| Strafen | Bis 10 Mio. Euro oder 2 % des Umsatzes |
NISG-Anforderungen umsetzen mit Net Professionals
Ein Kunde fordert Nachweise zur IT-Sicherheit oder Sie wollen Ihre IT auf das NISG 2026 vorbereiten? Net Professionals ist selbst nach ISO/IEC 27001 zertifiziert und kennt die Anforderungen an Informationssicherheit aus eigener Praxis. Seit über 25 Jahren betreuen wir die IT von KMU in Wien und Niederösterreich. Wir analysieren Ihre IT-Sicherheit, zeigen die größten Lücken und setzen Backup, Zugriffsschutz und Monitoring mit Ihnen um.
Jetzt IT-Sicherheit prüfen lassen
FAQs
Seit wann gilt das NISG 2026?
Seit 1. Oktober 2026. Ab diesem Tag gelten Risikomanagement und Meldepflichten. Die Registrierung muss bis Ende 2026 erfolgen.
Gilt das NISG 2026 für Unternehmen mit weniger als 50 Mitarbeitenden?
Direkt meist nicht, außer Umsatz und Bilanzsumme liegen über 10 Mio. Euro oder der Sektor ist größenunabhängig erfasst. Indirekt aber oft schon, weil betroffene Kunden Sicherheitsanforderungen an Lieferanten weitergeben.
Was ist der Unterschied zwischen NIS2 und NISG 2026?
NIS2 ist die EU-Richtlinie. Das NISG 2026 ist das österreichische Gesetz, das sie umsetzt. Für Unternehmen in Österreich gilt das NISG 2026.
Wer haftet bei Verstößen?
Das Unternehmen trägt die Geldbuße. Die Geschäftsführung muss die Maßnahmen sicherstellen und überwachen und kann bei Pflichtverletzung persönlich haften.
Brauche ich eine ISO-27001-Zertifizierung?
Nein, sie ist nicht verpflichtend. Sie erleichtert aber den Nachweis, weil sie viele Anforderungen bereits abdeckt.